セキュリティ情報ポータル
当サイトが扱っているのは個別のCVEと、その環境別の対応です。実務ではそれだけでは足りないことがあります。「この製品の月例更新がまとめて出た」「この事案はどういう経緯で収束したのか」といった、CVE 単位では表せない情報です。
そこは各媒体の仕事なので、当サイトは案内だけします。ここに並ぶのは見出しと日付と元記事へのリンクで、本文は転載していません。画像は配信元が公開している OGP 画像を参照しているだけで、当サイトに複製していません。読むときは必ず元記事へ移動してください。
情報源: Security NEXT / IPA 重要なセキュリティ情報 / JVN / piyolog / BleepingComputer / The Hacker News / CISA Advisories / ScanNetSecurity / JPCERT/CC / Cisco Talos Blog。最終更新 2026/11/19(400件)。脆弱性の対応に関わる記事だけを選んで載せています(漏えい・詐欺など対応表と関係のない話題は外しています)。
公的機関・ベンダーの注意喚起130件
- ブラウザ拡張機能「Win Bird 授業支援」におけるクロスサイトスクリプティングの脆弱性 ウィンバード株式会社が提供するブラウザ拡張機能「Win Bird 授業支援」には、クロスサイトスクリプティングの脆弱性が存在します。
- 複数のRuijie Networks製品におけるOSコマンドインジェクションの脆弱性 Ruijie Networks Co., Ltd.が提供する複数の製品には、OSコマンドインジェクションの脆弱性が存在します。
- CISA Adds Four Known Exploited Vulnerabilities to Catalog <div class="OutlineElement Ltr SCXW266414493 BCX8"> <p>CISA has added four new vulnerabilities to its <a href=
- ISC BINDにおける複数の脆弱性(2026年10月) ISC(Internet Systems Consortium)から、ISC BINDの複数の脆弱性が公開されました。
- Weekly Report: N-able N-centralに複数の脆弱性 N-able N-centralに複数の脆弱性
- OpenJDKにおけるヒープベースのバッファオーバーフローの脆弱性 OpenJDKにはヒープベースのバッファオーバーフローの脆弱性(CVE-2026-114938)が存在します。<br /> <br /> 本脆弱性の発見者は本件を「Java4Shell」と呼称し、Base64デコード処理
- OpenSSLにおける脆弱性に対するアップデート(2026年11月17日) OpenSSL ProjectからOpenSSL Security Advisory [17th November 2026]が公開されました。
- CISA ICS Advisory / ICS Medical Advisory(2026年11月17日) 米国CISAがCISA ICS Advisory / ICS Medical Advisoryを公表しました。
- Androidアプリ「宮内庁参観音声ガイド- 宮内庁公式アプリ」における複数の脆弱性 宮内庁が提供するAndroidアプリ「宮内庁参観音声ガイド- 宮内庁公式アプリ」には、複数の脆弱性が存在します。
- Siemens ROS# <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-06.json"><strong
- Dorsett Controls InfoScan <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-01.json"><strong
- Siemens Mendix Studio Pro <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-05.json"><strong
- Siemens .NET Client Library for SIMATIC S7 Webserver API <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-02.json"><strong
- Critical Java Vulnerability Requires Immediate Patching <h2><strong>Purpose</strong></h2> <p>CISA strongly urges organizations to immediately patch the recently discl
- Siemens Industrial Software Products <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-04.json"><strong
- Siemens Simcenter Femap <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-10.json"><strong
- Siemens SIMATIC <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-08.json"><strong
- Siemens Industrial Automation Software Products <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-03.json"><strong
- Siemens RUGGEDCOM APE1808 <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-07.json"><strong
- Siemens SIMATIC WinCC <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-09.json"><strong
- CISA Adds One Known Exploited Vulnerability to Catalog <p>CISA has added one new vulnerability to its <a href="https://www.cisa.gov/known-exploited-vulnerabilit
- Siemens meta-iot2050 <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-321-11.json"><strong
- 複数製品におけるmacOS(APFS)とのUnicode正規化不整合によるファイルアクセス制限回避の脆弱性 CERT/CCから本件に関するアドバイザリが公表されました。
- 富士電機製TELLUSにおける複数の脆弱性(2026年11月) 富士電機株式会社が提供するTELLUSには、複数の脆弱性が存在します。
- プリザンターにおける複数の脆弱性 株式会社インプリムが提供するプリザンターには、複数の脆弱性が存在します。
- エレコム製無線LANルータにおける複数の脆弱性 エレコム株式会社が提供する無線LANルータには、複数の脆弱性が存在します。
- エレコム製無線LANルータにおけるOSコマンドインジェクションの脆弱性 エレコム株式会社が提供する無線LANルータには、OSコマンドインジェクションの脆弱性が存在します。
- CISA Adds Two Known Exploited Vulnerabilities to Catalog <div class="OutlineElement Ltr SCXW1462417 BCX8"> <p>CISA has added two new vulnerabilities to its <a class="H
- JetBrains製YouTrackにおけるクロスサイトスクリプティングの脆弱性 JetBrains s.r.o.が提供するYouTrackには、クロスサイトスクリプティングの脆弱性が存在します。
- CISA ICS Advisory / ICS Medical Advisory(2026年11月12日) 米国CISAがCISA ICS Advisory / ICS Medical Advisoryを公表しました。
- TightVNCおよびUltraVNCのWindows Viewerにおけるヒープベースのバッファオーバーフローの脆弱性 CERT/CCから本件に関するアドバイザリが公表されました。
- ImageMagickを利用したアプリケーションにおける任意ファイル読み書きの脆弱性 CERT/CCから本件に関するアドバイザリが公表されました。
- PromZardにおけるリモートコード実行の脆弱性 CERT/CCから本件に関するアドバイザリが公表されました。
- ComfyUIのComfyUI-Easy-Use拡張機能における認証不要のパストラバーサルの脆弱性 CERT/CCから本件に関するアドバイザリが公表されました。
- Siemens Desigo, Gridscale <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-316-02.json"><strong
- Siemens RUGGEDCOM APE1808 <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-316-05.json"><strong
- Siemens RUGGEDCOM APE1808 <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-316-04.json"><strong
- Siemens Building Automation and Energy Products <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-316-01.json"><strong
- Siemens Industrial Edge Management <p><a href="https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-316-03.json"><strong
- Apache HTTP Server 2.4における複数の脆弱性に対するアップデート(2026年11月11日) The Apache Software Foundationから、Apache HTTP Server 2.4系における複数の脆弱性に対応したApache HTTP Server 2.4.71が公開されました。
- 三菱電機数値制御装置におけるサービス運用妨害(DoS)の脆弱性 三菱電機数値制御装置(CNC)には、入力値インデックス、位置、またはオフセットの不適切な検証に起因するサービス運用妨害(DoS)の脆弱性が存在します。
- SoftBank製Airターミナル6におけるOSコマンドインジェクションの脆弱性 ソフトバンク株式会社が提供するAirターミナル6には、OSコマンドインジェクションの脆弱性が存在します。
- Intel製品に対するアップデート(2026年11月) Intelから各製品向けのアドバイザリが公表されました。
- Sleipnir Mobile for iPhone / iPadにおける不適切な証明書検証の脆弱性 フェンリル株式会社が提供するSleipnir Mobile for iPhone / iPadおよびSleipnir Mobile for iPhone / iPad Black Editionには、不適切な証明書検証の
- Movable Typeにおけるコードインジェクションの脆弱性 シックス・アパート株式会社が提供するMovable Typeには、ダイナミックパブリッシング機能にコードインジェクションの脆弱性が存在します。
- Weekly Report: Cloud Software GroupのXenServerに複数の脆弱性 Cloud Software GroupのXenServerに複数の脆弱性
- OpenSSLにおける脆弱性に対するアップデート(2026年11月10日) OpenSSL ProjectからOpenSSL Security Advisory [10th November 2026]が公開されました。
- CISA Adds Six Known Exploited Vulnerabilities to Catalog <p>CISA has added six new vulnerabilities to its <a href="https://www.cisa.gov/known-exploited-vulnerabilities
- FrodoBots EarthRover Mini+における複数の脆弱性 CERT/CCから本件に関するアドバイザリが公表されました。
- PrestaShopのPerformance DebugモードにおけるPHPコードインジェクションの脆弱性 CERT/CCから本件に関するアドバイザリが公表されました。
- CISA Adds Four Known Exploited Vulnerabilities to Catalog <div class="OutlineElement Ltr SCXW266414493 BCX8"> <p>CISA has added four new vulnerabilities to its <a href=
- KUSANAGIにおけるHTTPヘッダーインジェクションの脆弱性 GMOプライム・ストラテジー株式会社が提供するKUSANAGIには、HTTPヘッダーインジェクションの脆弱性が存在します。
- Webtop Media Transcoderにおける異なる領域間での不適切なリソースの移動の脆弱性 オープンウェーブメッセージング株式会社が提供するWebtop Media Transcoderには、異なる領域間での不適切なリソースの移動の脆弱性が存在します。
- Zabbix agentにおけるDLL読み込みに関する脆弱性 Zabbix LLCが提供するZabbix agentにはDLL読み込みに関する脆弱性が存在します。
- SS1/SS1クラウドおよびそのODM製品rocoeyesにおける複数の脆弱性 株式会社ディー・オー・エスが提供するSS1/SS1クラウドおよび、株式会社ロココが提供するrocoeyesには複数の脆弱性が存在します。
対応の経緯をまとめた記事38件
- 物流代行サービス「オープンロジ」への不正アクセスについてまとめてみた <p>2026年11月11日、物流代行サービスのオープンロジは同社のシステムが外部の第三者による不正アクセスを受け、保有する出荷データに含まれるお届け先の個人情報などが外部に持ち出されたと公表しました。その後、荷主や委託
- 日本版DBSのシステムで見つかった脆弱性についてまとめてみた <p>2026年11月18日、こども政策担当相は日本版DBSの専用システム「こまもろうシステム」で深刻な脆弱性が多数見つかったとして、システムでの運用を当面行わないと表明しました。ここでは関連する情報をまとめます。</p
- NGINXの脆弱性 CVE-2026-123633、CVE-2026-123007についてまとめてみた <p>2026年11月19日、国家サイバー統括室はWebサーバーnginxにリモートから未認証で任意のコード実行等が可能となる脆弱性が公表されたとして、対象環境の運用管理者に速やかなアップデートの適用等を求める注意喚起を
- OpenJDK の脆弱性 CVE-2026-114938(Java4Shell)についてまとめてみた <p>2026年11月17日、OpenJDK は Java の実行環境 HotSpot における Base64 デコード処理の脆弱性(CVE-2026-114938、通称 Java4Shell)の修正と脆弱性情報を公開し
- 楽天証券への不正アクセスについてまとめてみた <p>2026年11月17日、楽天証券は第三者による不正アクセスに伴い、保有する顧客情報の一部が漏えいした可能性があると公表しました。ここでは関連する情報をまとめます。</p> <div class="section">
 CVE-2026-114938: Critical vulnerability in OpenJDK JAVA Cisco Talos is tracking the disclosure of a critical vulnerability in OpenJDK Java (CVE-2026-114938), dubbed “
- プレイドのCXプラットフォーム「KARTE」への不正アクセスについてまとめてみた <p>2026年11月16日、プレイドは同社が提供するCXプラットフォーム「KARTE」<a href="#f-5f3adc96" id="fn-5f3adc96" name="fn-5f3adc96" title="W
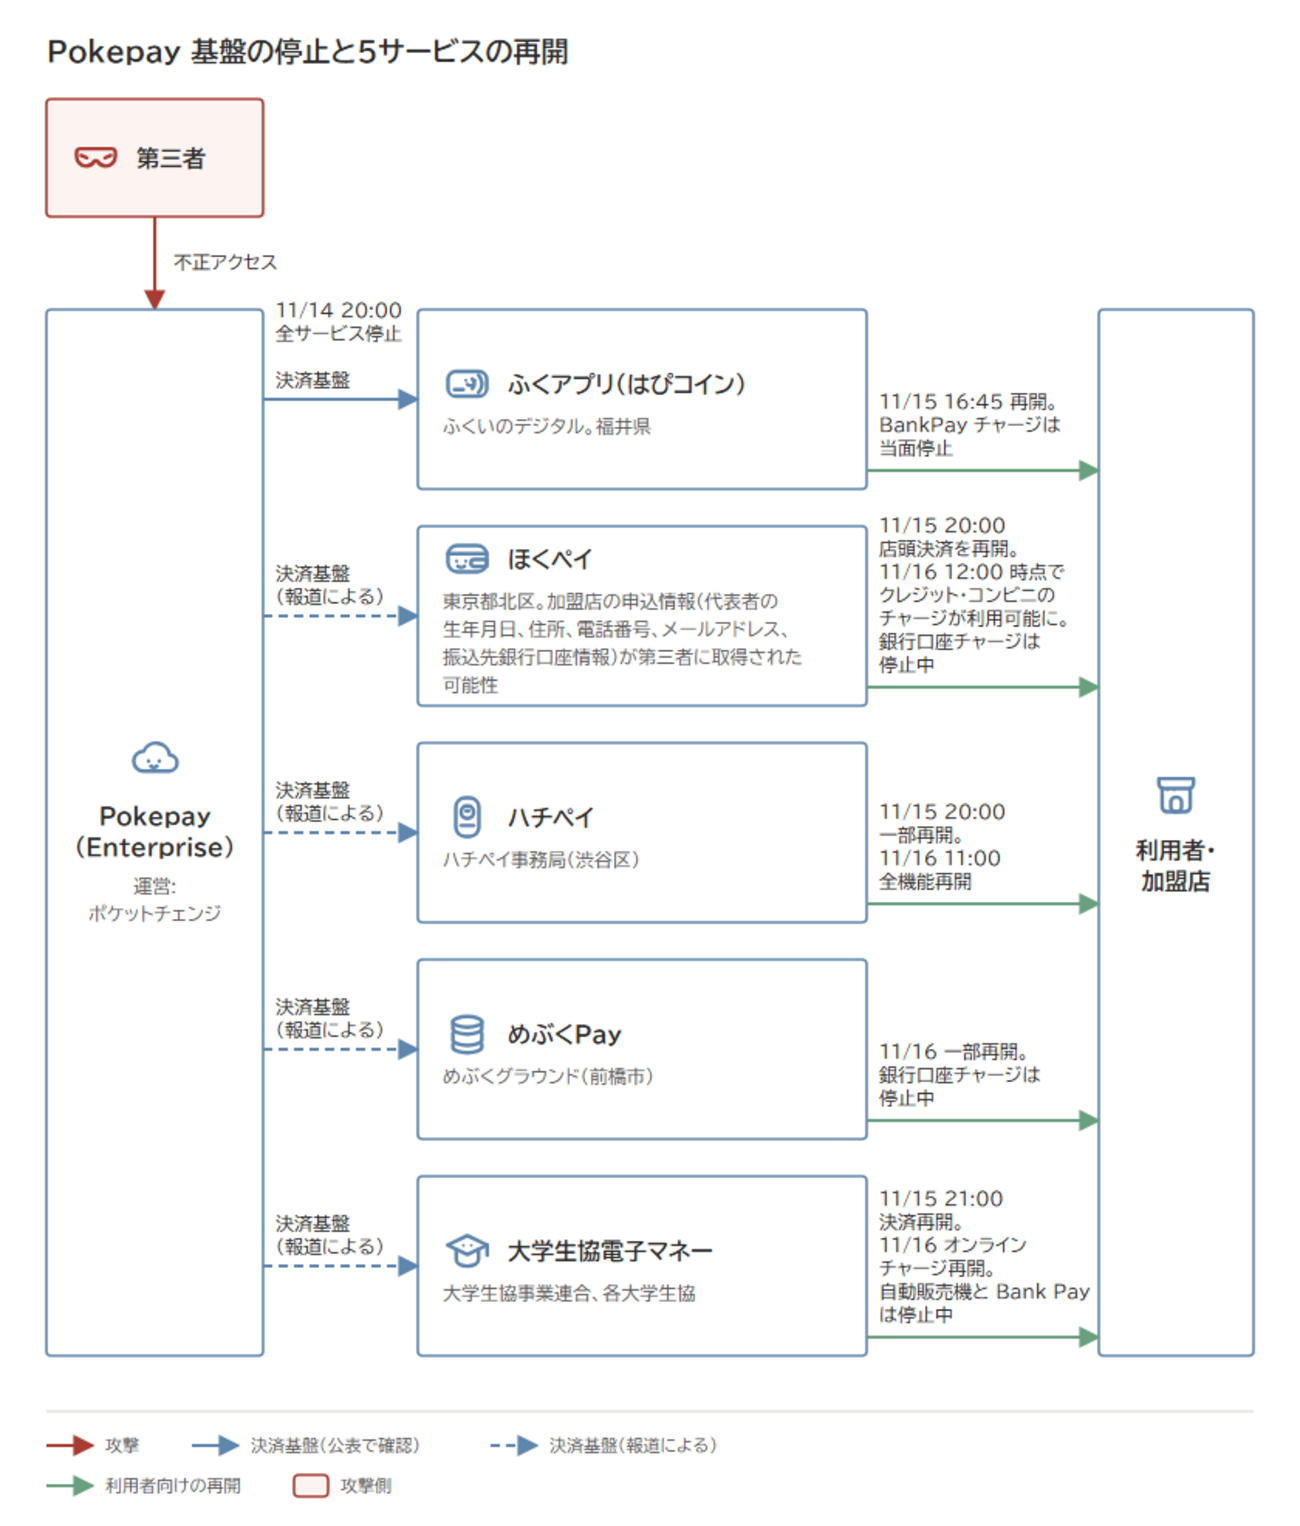 電子マネー基盤「Pokepay」への不正アクセスについてまとめてみた <p>2026年11月14日、ポケットチェンジは電子マネー基盤「Pokepay」(Enterprise)のシステムに対する第三者からの不正アクセスを確認し、全サービスを一時停止したと公表しました。この影響を受けて、大学生
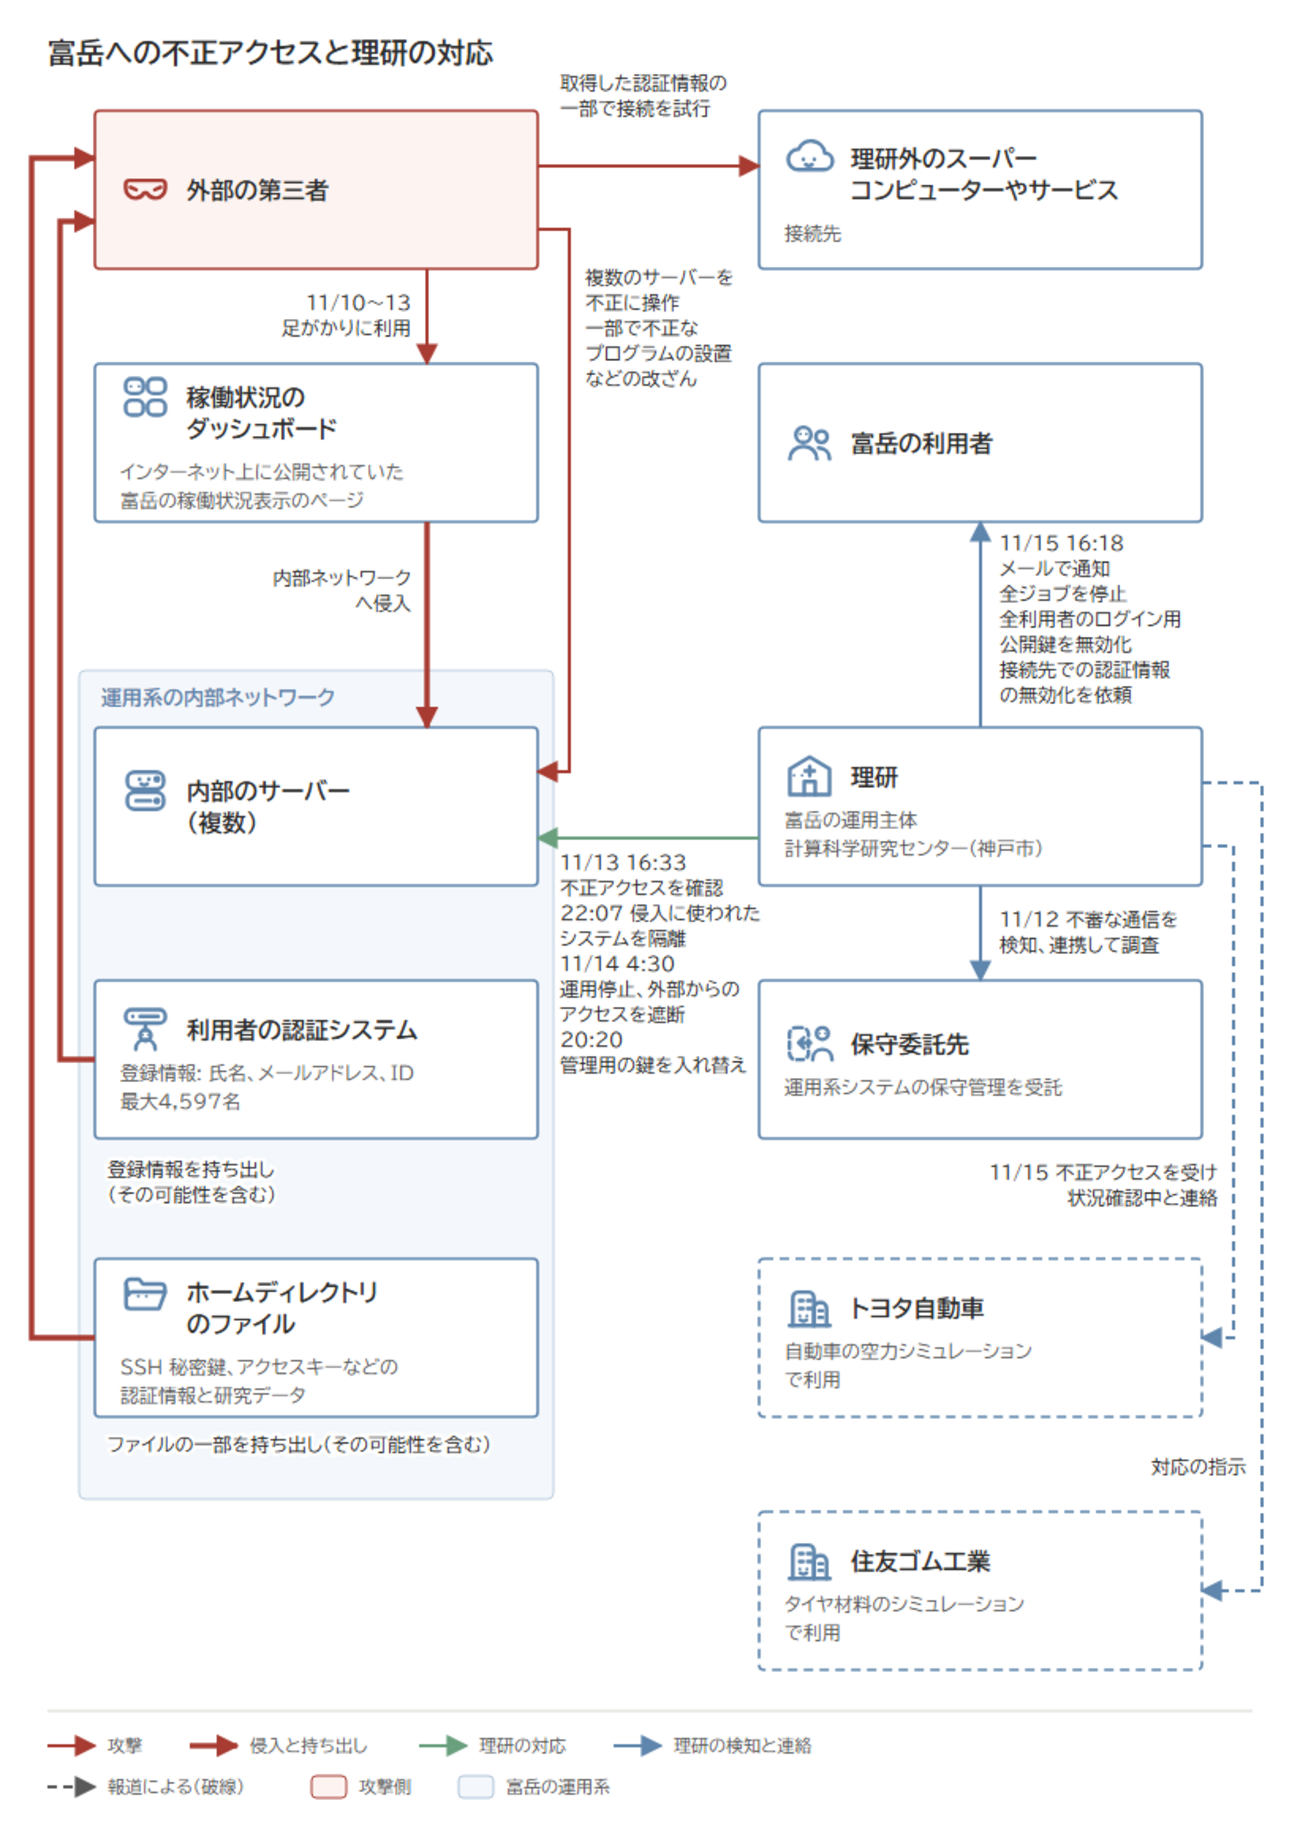 スーパーコンピューター「富岳」への不正アクセスについてまとめてみた <p>2026年11月16日、スーパーコンピューター「富岳」が外部から不正アクセスを受けたことが明らかになりました。理化学研究所は同日に公表し、利用者には前日にメールで通知しています。ここでは関連する情報をまとめます。<
- 米連邦航空局の通信障害による全米空港の地上待機についてまとめてみた <p>2026年11月13日、米連邦航空局(FAA)は通信網の技術的な問題を受けて全米の空港を対象に地上待機を発出しました。ここでは関連する情報をまとめます。</p> <div class="section"> <h3
 ARTEX and beyond: AI-enabled penetration testing platforms AI-enabled penetration testing and red team frameworks can automate and chain reconnaissance, vulnerability te
- 2026年11月に発生したMicrosoft 365の接続障害についてまとめてみた <p>2026年11月13日、Microsoftは、Exchange Onlineを中心に複数のMicrosoft 365サービスで接続障害が起きていると公表しました。ここでは関連する情報をまとめます。</p> <div
- 良品計画への不正アクセスについてまとめてみた <p>2026年10月30日、良品計画は公式アプリ「MUJI アプリ」の会員情報が外部に流出した可能性があると公表し、その後の公表で対象を広げました。ここでは関連する情報をまとめます。</p> <div class="s
- 「まとまるEC店長」への不正アクセスについてまとめてみた <p>2026年11月9日、ブランジスタソリューションは、同社が提供するネットショップ一元管理サービス「まとまるEC店長」で第三者による不正アクセスおよび情報漏洩の可能性が判明したと公表しました。ここでは関連する情報をま
- 警察庁推奨アプリのダウンロードページを装う偽サイトについてまとめてみた <p>2026年11月11日、警察庁は警察庁推奨アプリのダウンロードページを装った偽サイトについて注意を呼びかけました。ここでは関連する情報をまとめます。</p> <div class="section"> <h3 id
- マイナンバーカードを使ったコンビニ交付の障害についてまとめてみた <p>2026年11月10日、マイナンバーカードなどを使ったコンビニ交付で、戸籍系の証明書が多数の自治体で一時的に交付できなくなりました。ここでは関連する情報をまとめます。</p> <div class="section
- Notion AIのチャット記録が委託先から流出した可能性についてまとめてみた <p>2026年11月9日、Notionは、委託先のFireworks AIで発生したセキュリティインシデントにより、Notion AIの一部のチャット記録が流出した可能性があると公表しました。ここでは関連する情報をまと
- 偽TikTokアプリによるスマートフォンの遠隔操作と不正決済についてまとめてみた <p>2026年11月10日、福岡、兵庫、北海道の3道県警の合同捜査本部はTikTokを装う偽アプリでスマートフォンを遠隔操作し電子決済サービスを不正に使ったとして、中国籍の男2人を詐欺などの疑いで逮捕したと発表しました
- Microsoft Patch Tuesday for November 2026 — Snort rules and prominent vulnerabilities Microsoft has released its monthly security update for November 2026, which includes 1328 vulnerabilities affe
- 電子チケットサービス「teket」への不正アクセスについてまとめてみた <p>2026年11月8日、電子チケットサービス「teket」を提供するteketは第三者からの不正アクセスにより顧客情報の一部が外部に流出したことを確認したと公表しました。ここでは関連する情報をまとめます。</p> <
- 偽基地局を使った詐欺SMSの送信についてまとめてみた <p>2026年11月9日、警視庁は、東京都中央区の銀座で偽基地局を運用したとして中国籍の男を電波法違反の疑いで現行犯逮捕したと発表しました。ここでは関連する情報をまとめます。</p> <div class="secti
- ドコモオンラインショップとMy docomoへの不正アクセスについてまとめてみた <p>2026年11月5日、ドコモは、ドコモオンラインショップとMy docomoへの不正アクセスで顧客情報が流出したことを確認したと公表しました。ここでは関連する情報をまとめます。</p> <div class="se
- 相次ぐメール配信サービスへの不正アクセスについてまとめてみた <p>2026年10月13日から、メール配信などのサービスを提供する5つの事業者が、不正アクセスによる情報漏えいなどを相次いで公表しました。ここでは関連する情報をまとめます。</p> <div class="sectio
- 盗んだ情報をAIに査定させるインフォスティーラー「VOLTA」についてまとめてみた <p>2026年10月31日、Cisco Talosは、盗んだ情報をLLMに査定させるフェーズを持つWindows向けインフォスティーラー「VOLTA」の解析結果を公表しました。ここでは関連する情報をまとめます。</p>
- OpenSSHのパスワード認証回避の脆弱性 CVE-2026-123158 についてまとめてみた <p>2026年11月5日、OpenSSHは、Linux上でmusl libcを使いPAMなしで動くsshdにパスワード認証を回避される脆弱性があるとして修正版を公開しました。ここでは関連する情報をまとめます。</p>
- 警察庁とGoogleなどによるボットネットXCPEのテイクダウンについてまとめてみた <p>2026年11月2日(米国時間)、Googleは、警察庁などと連携し、セットトップボックスに出荷前から組み込まれたバックドアで構成されるボットネット「XCPE」をテイクダウンしたと公表しました。ここでは関連する情報
- 「勝利の女神:NIKKE」のPCランチャー経由の不正プログラム配布についてまとめてみた <p>2026年11月5日、Level Infiniteは「勝利の女神:NIKKE」のPCランチャーの一部ファイルが第三者に改ざんされ、起動時に不正プログラムが実行される可能性があったと公表しました。ここでは関連する情報
- アララのメール配信サービス「アララ メッセージ」への不正アクセスについてまとめてみた <p>2026年10月28日、アララは、同社が提供するメール配信サービス「アララ メッセージ」で不正アクセスがあり、メールアドレスが外部へ流出したと公表しました。ここでは関連する情報をまとめます。</p> <div cl
- ユミルリンクのメール配信サービス「Cuenote」への不正アクセスについてまとめてみた <p>2026年10月19日、ユミルリンクは、同社が運営するメール配信サービスの一部システムが外部から不正アクセスを受け、個人情報が外部に持ち出されたことを確認したと公表しました。ここでは関連する情報をまとめます。</p
- 外務省の外部接続ネットワークへの不正アクセスについてまとめてみた <p>2026年10月30日、外務省は外部とのやり取りが可能なネットワークへの不正アクセスにより、個人情報を含むメール等の一部が漏えいした可能性があると公表しました。ここでは関連する情報をまとめます。</p> <div
- 推定1兆円相当のBinanceの不正出金事案についてまとめてみた <p>2026年10月30日、Binanceは、不正な出金トランザクションが送信されたとして、原因の初期調査の結果と対応を公表しました。ここでは関連する情報をまとめます。</p> <div class="section"
- Linuxカーネルの脆弱性 CVE-2026-98432 についてまとめてみた <p>2026年10月15日、LinuxカーネルのCNAは、IPv4のTCP処理にあるuse-after-freeの脆弱性 CVE-2026-98432 を公開しました。ここでは関連する情報をまとめます。</p> <di
- ダウンロード先指示ファイルを介したAIエージェントののっとりについてまとめてみた <p>2026年10月22日、セキュリティ企業のForever Securityは、顧客端末でAIエージェントによる悪性パッケージの導入をコード実行前に遮断し、導入の指示がダウンロードフォルダの AGENTS.md に由
 IR trends Q3 2026: Actors impersonate IT help desks in vishing attacks as ransomware activity increases Phishing remained the leading initial access technique, while percentage of ransomware and pre-ransomware case
 Inside KeyDrift: Analyzing historical UAT-11473 activity on Cisco SD-WAN Talos has identified UAT-11473, a highly sophisticated APT, who exploited CVE-2026-20127, an authentication by
- Amadeus の旅客サービスシステムへの不正アクセスについてまとめてみた <p>2026年10月28日、日本航空と日本トランスオーシャン航空は、旅客サービスシステムの委託先であるAmadeusのシステムへの不正アクセスにより、顧客の予約情報の一部が外部から参照された形跡があったと公表しました。
- PHP2Shellの賞金付き公開競技「Steal My Bitcoin」についてまとめてみた <p>2026年10月26日(日本時間)、PHPの脆弱性PHP2Shellを題材にした賞金付きの公開競技「Steal My Bitcoin」が突破されました。ここでは関連する情報をまとめます。</p> <div clas
- メール配信サービス「ブラストメール」への不正アクセスについてまとめてみた <p>2026年10月21日、ラクスは、子会社のラクスライトクラウドが提供するメール配信サービス「ブラストメール」で外部の第三者による不正アクセスがあり、契約者の情報などが持ち出されたと公表しました。ここでは関連する情報
セキュリティ報道232件
- 米当局、脆弱性の悪用リストに4件を追加 米当局は、「Apache Axis」「REDCap」「Synology DSM」「LiteLLM」に関する脆弱性が実際の攻撃で悪用されているとして注意を呼びかけた。
- 複数の脆弱性に対処した「WordPress 7.1.5」が公開 コンテンツマネジメントシステムである「WordPress」の開発チームは、複数の脆弱性に対処したセキュリティアップデートを公開した。サイト管理者に対してすみやかに更新するよう呼びかけている。
- 「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版 スクリプト言語「PHP」に重要度が「クリティカル」とされる脆弱性が明らかとなった。セキュリティアップデートの公開を予定しており、更新の準備を進めるよう呼びかけられている。
- 旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を Java向けSOAPエンジン「Apache Axis」のサポートが終了している旧版に深刻な脆弱性が確認された。すでに悪用も確認されており、後継版や他エンジンへの移行が呼びかけられている。
- ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開 ウェブサーバ「nginx」に複数の脆弱性が確認され、脆弱性を修正したアップデートがリリースされた。一部脆弱性は、概念実証(PoC)コードも公開されている。
 Drupal patches critical RCE flaw, warns exploits may surface quickly The Drupal Security Team has patched a critical remote code execution vulnerability that can let attackers tak
 NVIDIA investigating Gentlemen ransomware breach claims NVIDIA is investigating claims of a security breach after the Gentlemen ransomware group has added the company
 Everything Is a Web Application, Including Your Firewall One of the early targets of PHP2Shell exploitation was the firewall. On October 28, Palo Alto Networks confirm
 Ruby Releases Fixes for 7 Regex and String Flaws, Warns 5 Have Proof-of-Concept RCE Ruby contains seven memory-safety flaws in its regular expression engine and its string case-conversion code.
 Researcher Demonstrates Database RCE Exploits Affecting PostgreSQL, MySQL and Oracle Low-privilege database accounts that cannot read a single application table can still be used to run code on t
 CISA Warns of 4 Exploited Flaws Linked to Ransomware, Cryptomining, and LLMjacking Attacks The U.S. Cybersecurity and Infrastructure Security Agency (CISA) on Wednesday added four vulnerabilities impac
 PHP Warns of Critical Security Flaws Affecting All Supported Versions, Fixes Coming November 19 The maintainers of the PHP programming language on Wednesday issued an advisory announcing an upcoming securit
 Ukraine, FBI arrest ransomware gang members tied to $40M in ransoms Ukrainian authorities, working with the FBI, have arrested four suspected members of an international ransomwa
 10-Year-Old NGINX HTTP/2 Flaw Lets Unauthenticated Attackers Execute Code on Servers A flaw in NGINX's HTTP/2 support can allow an attacker to run code on servers with HTTP/2 enabled, without nee
 F5 Warns 6 Critical BIG-IP Flaws Can Crash Traffic in Specific Setups, May Allow RCE Six critical vulnerabilities in F5 BIG-IP allow an attacker to crash the Traffic Management Microkernel (TMM)
 Critical Apache Roller RCE Flaw Under Active Exploitation, No Authentication Required A critical security flaw in Apache Roller, an open-source, Java-based blogging platform, has come under active
- 「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」 Googleは、ウェブブラウザ「Google Chrome 158」を公開した。200件以上の脆弱性に対応しており、「クリティカル」とされる脆弱性も含まれる。
- ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性 Broadcomは、ジョブの実行や運用を自動化する「AutoSys Workload Automation」に複数の脆弱性が確認されたことを明らかにした。2026年10月に公開したセキュリティアップデートで対策を講じたと
- Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消 Oracleは、2026年11月のセキュリティ更新「Critical Security Patch Update(CSPU)」を公開し、幅広い製品の脆弱性に対処した。
- 「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起 Perforceが提供する「Puppet Enterprise」に任意のコード実行につながる脆弱性が確認された。米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、実際の攻撃で悪用されているとして注意を呼びかけ
 Apache warns of Roller RCE vulnerability exploited in attacks Apache has released security updates to address a critical Roller flaw that threat actors are exploiting to ga
 AI Pentesting Checklist for Web Apps: 15 Questions to Ask Before Choosing a Vendor TL;DR Attackers move first. On average, exploitation now starts before a patch exists (Mandiant M-Trends 2026)
 Java4Shell Flaw (CVE-2026-114938) Enables Pre-Auth RCE in Jira, Jenkins, Keycloak and More A Java flaw called Java4Shell can let attackers without an account run their own code on Jira, Jenkins, Keyclo
 Quality Isn’t The Main Worry About AI Pentesting — Data Privacy and Production Safety Are AI is speeding up how software is built, which means more code, more changes, and more chances for vulnerabili
 Hackers Exploiting Critical Puppet RCE Flaw Affecting Enterprise Management Servers The U.S. Cybersecurity and Infrastructure Security Agency (CISA) on Tuesday added a critical security flaw imp
 CISA Urges Immediate Patching of Java4Shell Flaw That Could Allow Remote Code Execution The U.S. Cybersecurity and Infrastructure Security Agency (CISA) has urged organizations to immediately patch
- 「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正 Mozilla Foundationは、ウェブブラウザ「Firefox」で2件の脆弱性が判明したとして、セキュリティアップデート「Firefox 160.0.1」を公開した。
 Critical Java4Shell flaw allows RCE attacks on major Java applications A critical vulnerability dubbed Java4Shell in OpenJDK, the open-source implementation of Java, can allow unaut
 Cloud keys leaked in Docker Hub images are stolen within seconds Credentials and access secrets exposed in public Docker Hub images are being extracted and exploited by attack
 Researchers Claim Two RCE Exploits That Bypass Telegram’s New Android Defenses A malicious widget can bypass the security filter that Telegram added to its Android app last week and run cod
 Oracle to Patch 11 Java Flaws Today as Critical OpenJDK RCE (CVE-2026-114938) Report Emerges Oracle is preparing to release security patches for 11 vulnerabilities in Java SE on Tuesday, November 17, 202
- 「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も ウェブアプリケーションサーバ「Apache TomEE」の開発チームは、複数の脆弱性が確認されたとして修正版を公開した。一部の脆弱な機能については関連モジュールを削除することで対処している。
- ストレージ製品「Dell PowerStore」の複数の脆弱性 Dellは、ストレージ製品「Dell PowerStore」の複数の脆弱性が明らかになったとして、セキュリティアップデートを公開した。重要度「クリティカル」とされる脆弱性も含まれる。
 Optimizely supply chain attack infects major brands' sites with malware A suspected supply chain attack targeting Optimizely has led to malicious JavaScript being loaded on numerous
- 証券会社かたる「フィッシング」 - 情報流出の通知なども偽装 フィッシング対策協議会は、証券会社をかたる「フィッシング攻撃」の報告が増えているとし、注意喚起を行った。
- 「Go」のビルド関連機能に脆弱性 - 修正版が公開 プログラミング言語「Go」の開発チームは、ビルドツールなどに複数の脆弱性が確認されたとして修正版を公開した。細工されたパッケージのビルド時に任意のコードを実行されるおそれがあるという。
- 「GitLab」に37件の脆弱性 - 重要度「High」が4件 GitLabは、開発プラットフォーム「GitLab」に複数の脆弱性が確認されたとして、セキュリティアップデートを公開した。
 Court clears brothers of $25 million Ethereum crypto heist charges US District Judge Jessica Clarke has acquitted two brothers accused of stealing $25 million in cryptocurrency
 Ransomware affiliate suspect extradited to US, faces 27 years in prison A Kazakh national has been extradited from Italy to face charges alleging he targeted US schools, hospitals, a
- Optimizely hack infected CNN, Fox News, BBC, Salesforce sites with malware A suspected supply chain attack targeting Optimizely has led to malicious JavaScript being loaded on numerous
 Researchers Detail iPhone Flaw That Let Apps Record Audio Despite Denied Microphone Permission A now-patched flaw in Apple's audio service let apps on iPhones and iPads record audio even after the user tap
 Hijacked Optimizely Scripts Served Card Skimmer and iOS Exploit Kits to CNN, BBC and Zoom Visitors An attacker exploited a flaw in Optimizely Web Experimentation to plant malicious code in some of the scripts
 N-able Patches 17 N-central Flaws as Attackers Exploit Earlier Bugs to Deploy Crypto Miners N-able has released a new security update to address additional critical security flaws impacting N-central. D
 Google Project Zero cuts bug disclosures to 30 days amid AI threats Google Project Zero will replace its "90+30" disclosure policy with shorter, fixed deadlines in response to AI
 Google Finds Hackers Using AI Agents to Build and Run Exploits From Software Patches Google on Monday revealed that adversarial use of artificial intelligence (AI) by threat actors has gone beyon
 ⚡ Weekly Recap: N-able 0-Days, Windows 0-Days, Chrome 0-Days, Fridge 0-Days, and More Bad Days A default password opened doors it never should have. A trusted update delivered malware. Even a security feat
- Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も Check Point Software Technologiesのセキュリティ製品に、管理者権限を奪取されるおそれがある脆弱性が明らかとなった。サイバー攻撃で悪用されたことが確認されている。
- 「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み Java向けセキュリティフレームワーク「Apache Shiro」に重要度が「クリティカル」とされる脆弱性が明らかとなった。修正版が提供されている。
- 米当局、悪用確認の脆弱性2件に注意喚起 米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、サイバー攻撃で悪用が確認された脆弱性2件について注意喚起を行った。
- 「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開 ワークフロー管理ソフトウェア「Apache Airflow」の開発チームは、脆弱性が確認されたとして修正版を公開した。
- 2026年3Qのソフト製品の脆弱性届出 - スマホアプリが最多 情報処理推進機構(IPA)は、2026年第3四半期における脆弱性の届け出状況を取りまとめた。ソフトウェア関連の届け出が微増している。
 Google warns that fully-automated AI attacks are coming soon Threat actors are now relying on agentic workflows powered by AI-based offensive frameworks to automate vulner
 New NoisyTCP vulnerability lets attackers crash Linux servers An 11-year-old Linux kernel vulnerability, dubbed NoisyTCP, affects almost all Linux distributions and lets at
 Six Unpatched Danfoss Refrigeration Controller Flaws Could Allow Remote Takeover Without Login Six flaws in Danfoss AK-SM800A refrigeration controllers could let a remote attacker take over a controller wi
 Retadup Worm Resurfaces 7 Years After Takedown to Spread CoffeeLoader Malware Cybersecurity researchers have disclosed details of a new variant of CoffeeLoader, a malware designed to deliv
 BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm's Code-Signing Server An investigation into suspicious activity within a Russian software developer's network has uncovered a months